Concepto de Seguridad de Software: Definición, Importancia y Mejores Prácticas
¿Qué es la Seguridad de Software y por qué debería importarte?
Cuando hablamos de seguridad de software, estamos entrando en un mundo tan fascinante como necesario. Imagina que el software es como una casa donde guardas tus cosas más valiosas: tu información, tus datos personales, tus finanzas. ¿No te gustaría que esa casa tuviera puertas bien cerradas, alarmas eficientes y paredes fuertes? Pues eso es exactamente lo que busca la seguridad de software, proteger esa “casa digital” para que nadie no autorizado pueda entrar y causar daños. Pero, ¿qué implica realmente este concepto? ¿Por qué es tan crucial hoy en día? Vamos a descubrirlo juntos.
Definiendo la Seguridad de Software: Más que solo un candado digital
La seguridad de software se refiere a todas las medidas, prácticas y procesos que se implementan durante el desarrollo y mantenimiento de un programa para garantizar que esté protegido contra ataques, vulnerabilidades y accesos no autorizados. No es solo colocar un candado, sino construir una fortaleza completa, desde los cimientos hasta el techo.
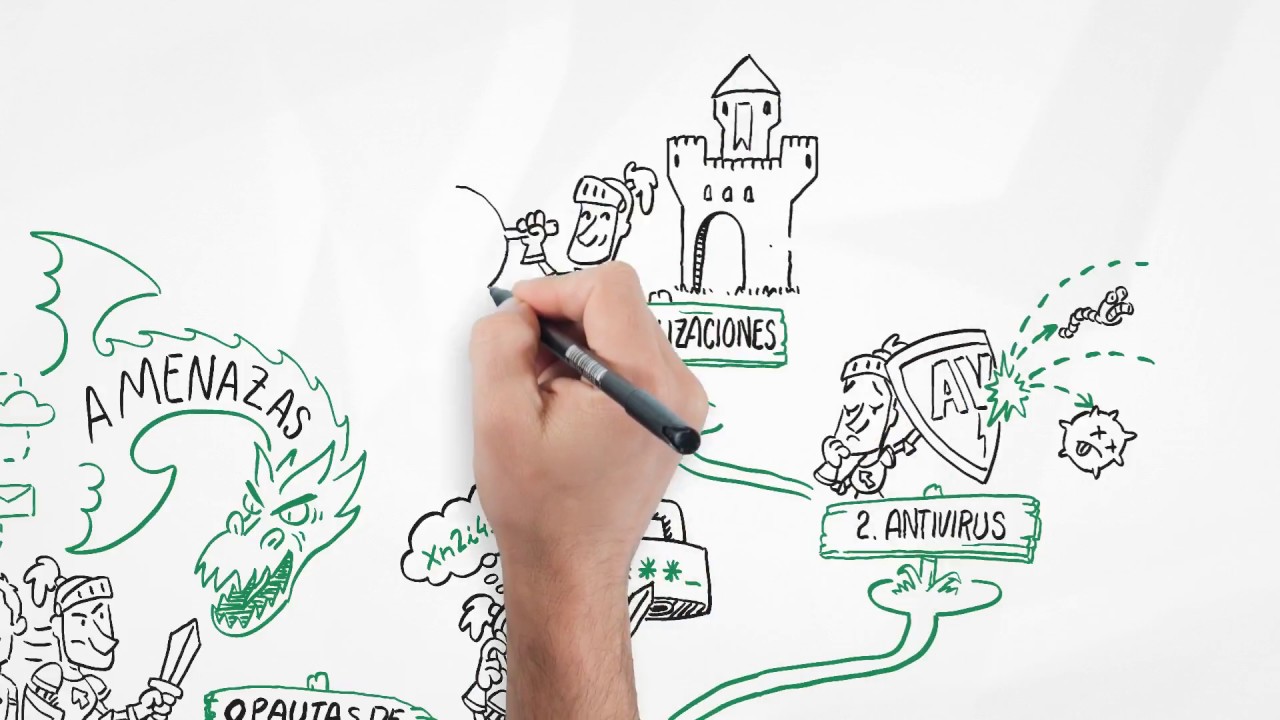
Para que te hagas una idea, imagina que un software es como un castillo medieval. La seguridad no es solo el muro exterior, sino también las torres de vigilancia, los pasadizos secretos, las trampas y la guardia entrenada. Todo esto en conjunto hace que sea difícil para los “enemigos” (los hackers, virus o errores humanos) invadir y robar o destruir lo que hay dentro.
¿Por qué la seguridad en el software es tan vital?
Vivimos en una era digital donde casi todo depende de programas informáticos: desde tu banco hasta tu teléfono móvil, pasando por sistemas de salud y plataformas de comunicación. Si estos softwares tienen fallas en seguridad, las consecuencias pueden ser devastadoras: robo de identidad, pérdidas financieras, daños a la reputación, e incluso riesgos para la vida humana en sistemas críticos.
Por eso, la seguridad no es una opción, sino una necesidad. No basta con crear un software que funcione bien; debe ser resistente, confiable y capaz de defenderse de amenazas constantes que evolucionan cada día.
Las Amenazas Más Comunes en la Seguridad de Software
Antes de saber cómo proteger un software, es fundamental entender qué tipos de peligros enfrenta. Aquí te dejo algunos de los más comunes:
- Malware: programas maliciosos que buscan dañar o robar información.
- Phishing: ataques que engañan al usuario para que entregue datos sensibles.
- Inyección SQL: técnica para manipular bases de datos mediante comandos maliciosos.
- Cross-Site Scripting (XSS): inserción de scripts maliciosos en sitios web.
- Errores de configuración: fallas por ajustes incorrectos que abren puertas a los atacantes.
Estos son solo algunos ejemplos, pero la lista es larga y cada día aparecen nuevos métodos para vulnerar sistemas. Por eso, mantener una vigilancia constante es clave.
Mejores Prácticas para Asegurar tu Software
Ahora que sabes qué es y por qué importa, te preguntarás: “¿Cómo puedo hacer que mi software sea seguro?” Aquí te dejo algunas estrategias que funcionan como una receta infalible para proteger tu proyecto.
1. Integrar la seguridad desde el inicio
Piensa en construir una casa: si solo piensas en la seguridad después de tenerla terminada, será mucho más difícil y costoso protegerla. Lo mismo pasa con el software. Incorporar la seguridad desde la fase de diseño y desarrollo (conocido como “Security by Design”) es fundamental para evitar vulnerabilidades.
2. Validar y sanitizar entradas
¿Sabías que muchas brechas ocurren porque los programas aceptan datos sin revisar? Es como abrir la puerta a cualquiera sin preguntar quién es. Validar y limpiar toda la información que recibe el software previene ataques como la inyección SQL o XSS.
3. Actualizaciones constantes
Los hackers nunca duermen, y las amenazas evolucionan rápido. Mantener el software actualizado con parches y mejoras de seguridad es como reforzar la muralla cada vez que detectas un punto débil.
4. Control de acceso y autenticación robusta
No todos deberían tener las mismas llaves. Implementar sistemas de autenticación fuertes (como autenticación multifactor) y definir permisos claros ayuda a limitar quién puede hacer qué dentro del software.
5. Pruebas de seguridad y auditorías
Antes de lanzar un producto, es vital hacer pruebas específicas para detectar vulnerabilidades (pruebas de penetración o “pentesting”). Además, auditorías periódicas aseguran que la seguridad se mantenga con el tiempo.
El Papel de los Desarrolladores y Usuarios en la Seguridad
La seguridad de software no es solo responsabilidad del equipo de desarrollo. Los usuarios también juegan un rol importante. ¿Cómo? Usando contraseñas fuertes, evitando descargar software de fuentes no confiables y reportando comportamientos sospechosos.
Por otro lado, los desarrolladores deben estar siempre actualizados, conocer las últimas amenazas y aplicar las mejores prácticas de codificación segura. La colaboración entre ambos lados crea un ecosistema mucho más seguro.
Herramientas que Facilitan la Seguridad en el Desarrollo
En el mercado existen muchas herramientas que ayudan a mantener el software seguro sin complicarte la vida:
- Escáneres de vulnerabilidades: detectan puntos débiles en el código automáticamente.
- Firewalls de aplicaciones web (WAF): bloquean ataques comunes en tiempo real.
- Sistemas de gestión de identidades y accesos (IAM): controlan quién puede entrar y qué puede hacer.
- Plataformas de monitoreo: vigilan la actividad para detectar comportamientos anómalos.
Usar estas herramientas es como tener un equipo de seguridad digital trabajando para ti 24/7.
¿El Futuro de la Seguridad de Software? ¡Mucho Más Inteligente y Proactivo!
Con el avance de la inteligencia artificial y el machine learning, la seguridad de software está evolucionando para ser más predictiva y adaptativa. Ya no solo se trata de reaccionar a ataques, sino de anticiparlos y neutralizarlos antes de que ocurran.
Además, la integración de la seguridad en metodologías ágiles y DevOps (conocido como DevSecOps) está cambiando la forma en que las empresas desarrollan y protegen sus aplicaciones, haciendo que la seguridad sea una parte natural y continua del ciclo de vida del software.
Conclusión: La Seguridad de Software es un Viaje, no un Destino
En resumen, la seguridad de software es un proceso constante que requiere atención, conocimiento y colaboración. No es suficiente con construir un software funcional; debe ser seguro para proteger lo que realmente importa: la confianza y los datos de las personas.
Así que, la próxima vez que uses una aplicación o desarrolles una, recuerda que detrás de ella hay un mundo de esfuerzos para mantenerla protegida. Y si te toca a ti ser parte de ese mundo, ¡felicidades! Estás en una misión crucial para la era digital.
Preguntas Frecuentes
¿La seguridad de software solo es importante para grandes empresas?
Para nada. Aunque las grandes empresas suelen ser blanco frecuente, cualquier software, grande o pequeño, puede ser vulnerable y causar problemas si no está protegido adecuadamente.
¿Puedo aprender seguridad de software sin ser programador?
Sí, aunque tener conocimientos básicos de programación ayuda, hay muchos recursos para aprender sobre seguridad desde una perspectiva más general o de gestión.
¿Qué es más importante: funcionalidad o seguridad?
Ambas son esenciales, pero sin seguridad, la funcionalidad pierde valor porque los usuarios no confiarán en el software. Lo ideal es balancearlas desde el principio.
¿Cuánto tiempo toma implementar buenas prácticas de seguridad?
Depende del proyecto, pero integrar seguridad desde el inicio puede ahorrar tiempo y dinero a largo plazo, evitando problemas graves después.
¿La seguridad de software garantiza que nunca seré hackeado?
Ningún sistema es 100% infalible, pero aplicar buenas prácticas reduce significativamente el riesgo y el impacto de posibles ataques.